


Kupno laptopów dla pracowników jest łatwe. Prawdziwym wyzwaniem jest zarządzanie dołączonymi do nich licencjami na oprogramowanie. Każde nowe miejsce pracy wymaga nowego zakupu. Za każdym razem, gdy pracownik zostaje zwolniony, konieczne jest dokonanie zwrotu lub redystrybucji licencji. To logistyczny koszmar dla kadry kierowniczej, która nie może spać w nocy, obserwując, jak ogromne sumy pieniędzy topnieją w rocznych płatnościach.
Jest wyjście z tej sytuacji.
Wyobraź sobie świat, w którym żaden pracownik nie ma zainstalowanego żadnego oprogramowania na swoim komputerze. Wystarczy zezwolić na dostęp do usługi internetowej. Logują się. Na ekranie pojawiają się ich instrumenty. Poczta elektroniczna, przetwarzanie tekstu i złożona analiza danych są wykonywane na zdalnych komputerach należących do innych osób. To jest przetwarzanie w chmurze. To coś więcej niż tylko trend w IT. Jest to zmiana sejsmiczna, która może zakłócić tradycyjną branżę IT, jaką znamy.
Dlaczego przetwarzanie w chmurze jest ważne dla korporacyjnej infrastruktury IT
W tradycyjnych konfiguracjach za całą pracę odpowiada komputer lokalny. Przetwarzanie danych. Renderowanie grafiki. Uruchamianie systemu operacyjnego. W systemie przetwarzania w chmurze obciążenie to ulega zmianie. Chmura zajmuje się przetwarzaniem danych. Wymagania sprzętowe użytkowników zostały znacząco obniżone.
Jakie jest jedyne wymaganie dla klienta? Interfejs użytkownika. Zwykle jest to standardowa przeglądarka internetowa. To wszystko. Resztę zrobi sieć.
Być może już korzystasz z tej technologii, nie zdając sobie z tego sprawy. Jeśli korzystasz z Gmaila, Yahoo! Mail lub Hotmail, jesteś już użytkownikiem usługi w chmurze. Klient poczty e-mail nie uruchamia się na dysku twardym. Logujesz się do zdalnego serwera. Oprogramowanie i miejsce do przechowywania danych znajdują się w infrastrukturze usługodawcy, a nie na komputerze użytkownika.
Jak działa architektura przetwarzania w chmurze
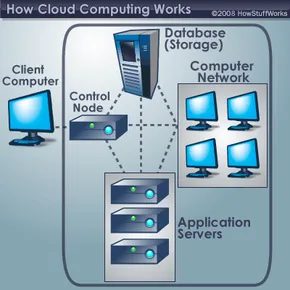
Aby zrozumieć, jak dzieje się ta magia, musimy podzielić system na dwie części: frontend i backend. Łączą się poprzez sieć, najczęściej Internet.
Frontend: co widzisz
To jest strona klienta. Obejmuje komputer (lub sieć) użytkownika i aplikacje korzystające z usługi.
- Niektóre usługi, takie jak poczta internetowa, korzystają z istniejących przeglądarek, takich jak Firefox i Chrome.
- Inne wymagają unikalnych, wyspecjalizowanych aplikacji klienckich.
Interfejs to jedyna rzecz, z którą użytkownik wchodzi w bezpośrednią interakcję.
Zaplecze: „Chmura”
Zainstalowano tutaj potężny sprzęt. Składa się z serwerów, systemów pamięci masowej i mocy obliczeniowej, które tworzą „chmurę”.
- Serwer dedykowany: Każda aplikacja zazwyczaj działa na własnym serwerze.
- Scentralizowane zarządzanie: Centralny serwer monitoruje ruch i żądania klientów w celu utrzymania stabilności systemu.
- Oprogramowanie pośrednie: To specjalne oprogramowanie umożliwia komputerom podłączonym do sieci komunikację między sobą. Przestrzega rygorystycznych protokołów, aby zapewnić integralność danych.
Wirtualizacja serwerów: dwa razy lepsze wyniki przy połowie wysiłku
Większość serwerów fizycznych nie działa ze 100% wydajnością. Siedzą bezczynnie, marnując energię i przestrzeń. Dostawcy usług w chmurze rozwiązują ten problem za pomocą wirtualizacji serwerów.
Technika ta oszukuje pojedynczy serwer fizyczny, aby działał jako wiele niezależnych serwerów. Każdy „wirtualny” serwer korzysta z własnego systemu operacyjnego. Wykorzystując możliwości pojedynczej maszyny, firmy zmniejszają zapotrzebowanie na sprzęt fizyczny. Jest taniej. To skuteczne. To jest skalowalne.
Redundancja i przechowywanie: dlaczego dane nie są tracone
Kiedy masz tysiące klientów, przechowywanie danych staje się poważnym wąskim gardłem. Dostawcy usług w chmurze potrzebują setek cyfrowych urządzeń pamięci masowej, aby zaspokoić popyt. Ale potrzebują dwa razy więcej.
Dlaczego? Bo sprzęt zawodzi.
Systemy przetwarzania w chmurze opierają się na redundancji. Zrób kopię wszystkich danych klienta i przechowuj ją na innym urządzeniu. Jeśli jeden serwer ulegnie awarii, serwer centralny korzysta z komputera zapasowego. Dane są nadal dostępne. Nic nie jest stracone.
Duży obraz
Choć przetwarzanie w chmurze jest dziedziną rozwijającą się, koncepcja ta dojrzewała już od wielu lat. Nazywa się to chmurą, ponieważ dane i aplikacje istnieją w rozproszonej sieci serwerów internetowych.
Dla menedżerów konsekwencje są jasne. Przestań kupować oprogramowanie. Przestajesz zarządzać ustawieniami. Nigdy więcej zmartwień o kompatybilność. Kup dostęp.
Urządzenie pozostaje cienkie i lekkie. Inteligencja jest jeszcze daleko. Nadzór otacza Cię ze wszystkich stron.
Co się stanie, gdy cały pulpit firmy zniknie online? Podrapaliśmy tylko powierzchnię.
Po co przenosić zadania do chmury?
Przydatność usług chmurowych wykracza daleko poza proste przechowywanie plików. Dzięki odpowiedniemu oprogramowaniu pośredniemu środowiska chmurowe mogą uruchamiać praktycznie każdą aplikację, z którą radzą sobie obecnie samodzielne komputery. Obejmuje to wszystko, od standardowych edytorów tekstu po wysoce wyspecjalizowane oprogramowanie biznesowe. Potencjalny zakres zastosowań jest niemal nieograniczony.
Ale dlaczego warto powierzać swoje dane i obliczenia infrastrukturze innej osoby? Odpowiedź leży w elastyczności operacyjnej i efektywności kosztowej.
Klienci mogą uzyskać dostęp do aplikacji i danych z dowolnego miejsca na świecie, pod warunkiem, że mają połączenie z Internetem. Informacje nie są już przypisane do jednego dysku twardego ani zamknięte w lokalnej sieci firmy. Mobilność ta przynosi fundamentalne zmiany w sposobie, w jaki pracujemy.
Ekonomia cienkich klientów
Wyeliminowanie ciężkich stacji roboczych znacznie obniży koszty sprzętu. Nie musisz już kupować wysokiej klasy stacji roboczej z maksymalną pamięcią RAM i mocą obliczeniową. Chmura może zaspokoić te potrzeby.
Zamiast tego organizacje mogą korzystać z niedrogich terminali komputerowych. Takie urządzenia wymagają jedynie monitora, urządzeń peryferyjnych, takich jak klawiatura i mysz, oraz wystarczającej mocy obliczeniowej, aby uruchomić oprogramowanie pośredniczące połączenia. Wszystkie dane są przechowywane zdalnie, co eliminuje potrzebę lokalnego przechowywania na samym urządzeniu.
Licencjonowanie oprogramowania stało się łatwiejsze dla firm. Firmy mogą płacić w modelu pay-as-you-go, zamiast kupować osobne licencje dla każdego pracownika. W tym modelu aplikacje mogą być używane w całej organizacji bez kłopotów administracyjnych związanych z zarządzaniem wieloma instalacjami oprogramowania.
Oszczędź miejsce i uprość konserwację
Kluczowym czynnikiem jest także infrastruktura fizyczna. Serwery i cyfrowe systemy pamięci masowej zajmują cenną przestrzeń. Wiele firm wynajmuje przestrzeń poza kampusem tylko do przechowywania swoich baz danych, ponieważ nie mają wystarczającej ilości miejsca na terenie firmy. Przetwarzanie w chmurze eliminuje tę potrzebę poprzez outsourcing przechowywania danych na sprzęcie zewnętrznego dostawcy.
Zmniejszają się także koszty wsparcia IT. Uproszczony zestaw wyposażenia zmniejsza liczbę punktów awarii. Zarządzanie siecią różnych maszyn i systemów operacyjnych to koszmar związany z konserwacją. Standaryzacja w oparciu o jednego dostawcę usług w chmurze upraszcza rozwiązywanie problemów i zmniejsza obciążenie wewnętrznego zespołu IT.
Wykorzystanie mocy obliczeniowej przetwarzania sieciowego
Istnieją również korzyści techniczne, które wykraczają poza zwykłą wygodę. Gdy zaplecze systemu chmurowego wykorzystuje przetwarzanie sieciowe, klienci mogą korzystać z łącznej mocy obliczeniowej całej sieci.
Przyjrzyjmy się skomplikowanym obliczeniom stosowanym w badaniach naukowych. Na zwykłym komputerze wykonanie tych zadań może zająć lata. Przeniesienie obciążeń do systemu chmurowego z obsługą sieci łączy moc obliczeniową wszystkich dostępnych węzłów. Rezultatem jest dramatyczne przyspieszenie zadań obliczeniowych, które wcześniej znajdowały się w stagnacji.
Kluczowi gracze w tym obszarze
Nie jest to koncepcja nowa, która wzięła się znikąd. Duże firmy technologiczne mocno inwestują w definiowanie tego krajobrazu. Microsoft, IBM i Google inwestują miliony dolarów w badania i rozwój infrastruktury chmurowej.
Jednocześnie oczekuje się, że Apple skupi się również na aspekcie interfejsu użytkownika. Niektórzy analitycy uważają, że firma z Cupertino może rozważać stworzenie interfejsów sprzętowych, które umożliwią użytkownikom łączenie się z tak dużymi systemami chmurowymi. Ta konkurencja zaczyna kształtować sposób, w jaki współdziałamy z tą zdecentralizowaną władzą.
Chociaż korzyści są oczywiste, architektura ta nie jest pozbawiona wad. Zrozumienie ryzyka jest kolejnym logicznym krokiem.
Ludzi niepokoi nie tylko utrata danych. Oznacza to przekazanie kluczy do swojego imperium biznesowego osobie trzeciej. W przypadku przywódców wahanie jest bardzo realne. Nie możesz fizycznie zablokować serwera w chmurze znajdującego się w piwnicy. Brak fizycznej kontroli jest podstawowym problemem w wielu salach posiedzeń.
Kontrargument branży jest prosty. Reputacja jest walutą. Dostawcy usług w chmurze żyją lub umierają według swoich wyników zaufania. Jeśli Twoje dane zostaną naruszone, stracisz nie tylko klientów. Stracą wszystkich. Wdrożenie najbardziej agresywnych i najnowocześniejszych protokołów bezpieczeństwa danych przynosi bezpośrednie korzyści finansowe. Są do tego zmuszeni.
Ale bezpieczeństwo nie jest jedyną przeszkodą. Prywatność to spokojniejszy i bardziej przerażający problem.
Jeśli możesz zalogować się z kawiarni w Tokio lub centrum danych w Dublinie, granica pomiędzy „autoryzowanym dostępem” a „naruszeniem prywatności” zaciera się. Usługi muszą wypełnić tę lukę. Jak? Poprzez uwierzytelnienie i autoryzację.
Uwierzytelnienie potwierdza, kim jesteś. Nazwy użytkowników i hasła to przestarzały standard. Są one nadal istotne, ale podatne na zagrożenia. Autoryzacja jest strażnikiem. Dzięki temu widoczne są tylko te dane, których potrzebujesz do wykonania zadania, nawet jeśli jesteś tym, za kogo się podajesz. Nic ekstra. Segmentacja ta jest istotna dla zachowania prywatności we współdzielonej infrastrukturze.
Następnie pojawia się pytanie filozoficzne. Prawna szara strefa.
Kto jest właścicielem danych na tych zdalnych dyskach? Czy jesteś subskrybentem? A może fizyczna pamięć masowa jest własnością usługodawcy? Czy firma działająca w chmurze może zgodnie z prawem odmówić Ci dostępu do Twoich plików? To nie tylko usterki techniczne. Dyskusje te toczą się obecnie pomiędzy kancelariami prawnymi i uniwersytetami.
Zmienia się także gospodarka IT. Branża technologiczna jest coraz bardziej zaniepokojona wpływem wdrożenia chmury na konserwację tradycyjnych komputerów. W miarę jak firmy przechodzą na zoptymalizowane systemy cienkiego klienta, ich obciążenie IT ulega zmniejszeniu. Zmniejsza się konieczność instalowania poprawek sprzętu na miejscu.
Niektórzy eksperci uważają, że miejsca pracy w IT zostaną na stałe. Przekształcają się. Prace przenoszą się na backend architektury chmurowej. Ale na horyzoncie pojawia się kolejna siła: autonomiczne przetwarzanie danych.
Autonomiczne systemy komputerowe są samorządne. Kontrolują swój stan. Wykryto anomalie. Próbuje zakończyć prace naprawcze, zanim dana osoba otrzyma ostrzeżenie. Na razie to głównie teoria. Jeśli jednak stanie się to standardową praktyką, wiele tradycyjnych ról w usługach IT może stać się zbędnych. Samochód sam się prowadzi.
Są też hakerzy. Poza zarządami spółek,
Stosowane przez nich standardowe technologie mogą sprawić ogromne problemy dostawcom usług chmurowych. Przechwytywanie naciśnięć klawiszy (keylogging). Keylogger działa w tle na komputerze ofiary. Rejestruje wszystkie naciśnięcia klawiszy. Gdy haker uzyska dostęp do Twoich danych, może je sprawdzić i uzyskać nazwy użytkowników i hasła.
Środek zaradczy leży w naturze punktu końcowego. Jeśli Twój komputer jest urządzeniem typu „bare-bone” (bez pamięci lokalnej i minimalnej mocy obliczeniowej), instalacja złośliwego oprogramowania może w ogóle nie być możliwa. Sam sprzęt staje się funkcją bezpieczeństwa. Ogranicz swoją powierzchnię ataku.
Rzeczywistość technologii chmurowej i prawa do danych
Spory dotyczące własności danych są nadal nierozwiązane. Czy dane są aktywem? Czy jest to usługa? To rozróżnienie jest ważne, gdy pojawiają się problemy. Jeśli Twój usługodawca zbankrutuje, czy Twoje pliki trafią wraz z nim? Czy jeśli staną przed sądem, oddadzą go?
Te pytania nie są abstrakcyjne. Stymulują one przyjęcie nowego ustawodawstwa i nowych warunków umów. Firmy szukają jasnego języka. Użytkownicy chcą przejrzystości. Dostawcy usług w chmurze utknęli, próbując zrównoważyć użyteczność i odpowiedzialność.
Jak środki bezpieczeństwa dostosowują się do pracy zdalnej
W miarę jak praca zdalna staje się trwała, tradycyjne granice biura zanikają. Nie ma już „biura”. Jest tylko sieć.
Ta zmiana zmusza nas do ponownego przemyślenia weryfikacji tożsamości. Same hasła nie są już wystarczające. Uwierzytelnianie wieloskładnikowe staje się normą. To samo dotyczy kontroli dostępu opartej na rolach. Nie ma potrzeby przeglądania całej bazy danych. Wystarczy, że zobaczysz swój fragment.
Celem jest zminimalizowanie promienia wybuchu w przypadku naruszenia bezpieczeństwa. Jeśli poświadczenia użytkownika zostaną skradzione, reguły autoryzacji mogą ograniczyć szkody. System ten nie daje hakerom kluczy do całego królestwa. Tylko klucz do bagażnika.
Dzienniki naciśnięć klawiszy i zagrożenia bezpieczeństwa punktów końcowych
Przejmowanie naciśnięć klawiszy nadal stanowi potencjalne zagrożenie. Wszystko sprowadza się do zaufania. Użytkownicy ufają systemowi operacyjnemu. Aplikacja opiera się na sprzęcie. Hakerzy wykorzystują to zaufanie.
Ale są też sposoby na ochronę. Zmniejszenie prawdopodobieństwa infekcji poprzez zmniejszenie złożoności urządzenia końcowego. Cienki klient ma mniej możliwości kompromisu. Mniej kierowców. Mniej procesów w tle. To jest mniejszy cel.
To nie daje immunitetu. To po prostu czyni cię bardziej odpornym na ataki hakerskie.
Obliczenia autonomiczne: koniec ręcznej konserwacji?
Obliczenia autonomiczne dają nadzieję na stworzenie systemów zdolnych do samonaprawy. Pomyśl o tym jak o systemie odpornościowym oprogramowania dla przedsiębiorstw.
Wykrywa usterki. Przekierowuje ruch. Zamyka luki w zabezpieczeniach. Wszystko to dzieje się bez interwencji człowieka.
Jeszcze tam nie jesteśmy. Nie całkiem. Ale trajektoria jest jasna.

Na początku było to modne hasło. To jest dla informatyków i inżynierów, którzy kochają żargon. A teraz? Nie można uruchomić smartfona bez funkcji chmury. Stało się to powszechnie znanym terminem.
To jest wszędzie. Aplikacje mobilne wykorzystują go do przechowywania informacji, których urządzenie przenośne nie jest fizycznie w stanie pomieścić. Instytucje naukowe wykorzystują go do hostowania dużych baz danych. Firmy zajmujące się grami wideo eksperymentują z różnymi sposobami zapewniania dostępu do wysokiej klasy gier bez konieczności znacznych inwestycji w sprzęt do gier.
Trudno dokładnie określić, kiedy dany model obliczeniowy odniesie sukces. Ale dowodów jest coraz więcej. Usługi w chmurze odniosły ogromny sukces.
Jak to naprawdę działa
Architektura jest prostsza niż myślisz. Systemy przetwarzania w chmurze zazwyczaj składają się z frontonu (tego, co widzi użytkownik) i zaplecza (który wykonuje całą pracę). Użytkownik wchodzi w interakcję z interfejsem użytkownika. Ciężką pracę wykonuje się gdzie indziej.
To nic nowego. Przetwarzanie w chmurze ma pewne podobieństwa do starszego modelu przetwarzania zwanego współdzieleniem czasu. Pamiętasz ich? Systemy podziału czasu łączą wielu użytkowników z jednym procesorem komputera za pośrednictwem „głupich terminali”. Jest klawiatura i ekran, ale obliczenia pozostawiono komputerowi centralnemu.
Jaka jest teraz różnica? Skalować. I w szybkości.
„Oprogramowanie w Internecie: Microsoft Cloud Computing”.
Obietnica jest jasna. Zmniejsz obciążenie zadaniami takimi jak przechowywanie danych i moc obliczeniowa. Zostaw ciepło komuś innemu na swoim komputerze.
Problemy z bezpieczeństwem
To najtrudniejsza część. Chociaż przetwarzanie w chmurze obiecuje zmniejszyć obciążenie zadaniami, model rodzi pytania dotyczące dostępności i bezpieczeństwa danych.
Jeśli Twoje dane znajdują się na czyimś komputerze, w jaki sposób możesz uzyskać do nich dostęp i zabezpieczyć je?
To jest główna sprzeczność. Poświęcenie kontroli na rzecz wygody. Możesz powierzyć swoje zdjęcia, dokumenty i całe swoje cyfrowe życie swojemu usługodawcy. Ryzyko jest realne. Wyciek danych. Przerwa w świadczeniu usług. Zablokowanie przez sprzedawcę.
Nie chodzi tylko o zapisywanie plików. Informacje o Tobie są przechowywane tutaj. A kto ma klucz?
Do gry weszli wielcy gracze
Branża nie czeka, aż konsumenci w pełni zrozumieją model. Wpadli do niego.
IBM był szybki. Pod koniec 2007 roku uruchomiła przetwarzanie w chmurze i entuzjastycznie je promowała. Korzystanie z danych na odległość. Jest to dostępne dla firm, które chcą obniżyć koszty sprzętu fizycznego.
Do rywalizacji przyłączył się także Google. Eksploruje przetwarzanie w chmurze. Partnerstwo z IBM. Jaki jest ich cel? Reklama i przetwarzanie danych. Te dwa paradygmaty idą w parze. Jeśli szukasz, reklamujesz. Jeśli obliczasz, tworzysz dane.
Microsoft patrzy w przyszłość. „Komputer Świata”. Nicholas Kahr nazwał to tak w 2008 roku. Pomysł jest taki, że „nie jesteś właścicielem oprogramowania”. Wynajmujesz to. Pozwalasz temu płynąć.
EMC jest również zaangażowane w ten proces. Rozpocznij współpracę z dostawcami usług w chmurze. Przechowywanie to podstawa. Bez niej chmury to tylko para wodna.
Dlaczego jest to dla Ciebie ważne?
Możesz tak nie myśleć. Ale od tego zależy Twój przepływ pracy.
Twoje zdjęcia są w iCloud. Twoje dokumenty znajdują się na Dysku Google. Twój e-mail znajduje się na serwerze, którego nigdy nie dotykasz. To jest Exaflood. Bret Swanson i George Gaider alarmują. Ilość informacji przesyłanych sieciami jest ogromna.
To zmienia sposób, w jaki pracujemy.
Możesz rozpocząć edycję filmów na swoim laptopie. Uzupełnij go na tablecie. Dzieje się tak, ponieważ pliki te nie są powiązane z konkretnym urządzeniem. Są powiązane z Twoim kontem. To jest propozycja wartości.
Ale to ma swoją cenę. Tracisz niezależność. Stajesz się zależny od dostępności dostawcy. Jeśli chmura opadnie, pozostaniesz bez komunikacji.
Przyszłość już tu jest
Nicholas Car twierdzi, że przyszłość IT to nie tylko złe wieści. Ale sytuacja się zmieniła. Wirtualizacja serwerów. Oprogramowanie pośrednie. To są rury. Nie możesz ich zobaczyć. Ale czuć prędkość.
Zmiana w świadczeniu usług IT jest ogromna. Nie zbliża się. To już tu jest.
Odchodzimy od posiadania sprzętu na własność. Aby subskrybować usługi. Urządzenia stają się towarami konsumpcyjnymi. Dane stają się aktywem.
To skuteczne. To jest skalowalne. To kruche.
Zobaczmy. Model został przetestowany. Sukces jest niezaprzeczalny. Ale pytania pozostają. Kto jest właścicielem Twoich danych? Co się stanie, jeśli chmura zdecyduje się odejść?


