Comprar portátiles para sus empleados es fácil. El verdadero problema es gestionar las licencias de software que lo acompañan. Cada nuevo alquiler requiere una nueva compra. Cada vez que se produce una venta, se realiza un nuevo reembolso o redistribución. Esta es una pesadilla logística para los ejecutivos que no pueden dormir por la noche mirando montones de efectivo que desaparecen en honorarios anuales.
Hay una salida.
Imagine un mundo en el que ningún empleado tenga ningún software instalado en su computadora. Sólo necesita permitir el acceso al servicio basado en web. Inician sesión. Aparecen sus herramientas. El correo electrónico, el procesamiento de textos y el análisis de datos complejos se realizan en computadoras remotas propiedad de otros. Esto es Computación en la nube. Esto es más que una simple tendencia de TI. Se trata de un cambio sísmico que podría alterar la industria tradicional de TI tal como la conocemos.
Por qué la computación en la nube es importante para la TI de la empresa
En las configuraciones tradicionales, la computadora local hace el trabajo pesado. Procesar los datos. Dibuja un gráfico. Ejecute el sistema operativo. En un sistema de computación en la nube, esa carga de trabajo cambia. “La nube” se encarga del procesamiento. Los requisitos de hardware para los usuarios se han reducido significativamente.
¿Cuál es el único requisito del cliente? Interfaz de usuario. Generalmente un navegador web estándar. eso es todo. La red hace el resto.
Es posible que esté utilizando esta tecnología sin saberlo. Si utiliza Gmail, Yahoo! Mail o Hotmail, ya eres usuario del servicio en la nube. No hay ningún cliente de correo electrónico ejecutándose en su disco duro. Iniciar sesión en un servidor remoto. El software y el almacenamiento se encuentran en la infraestructura del proveedor de servicios, no en el escritorio del usuario.
Cómo funciona la arquitectura de computación en la nube
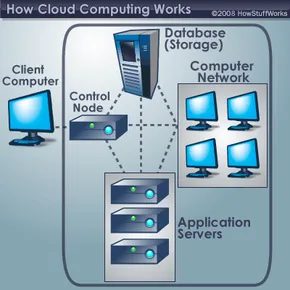
Para entender cómo ocurre esta magia, necesitamos dividir el sistema en dos partes: el front-end y el back-end. Se conectan a través de una red, normalmente a través de Internet.
La parte frontal: lo que ves
Este es el lado del cliente. Incluye la computadora (o red) del usuario y las aplicaciones que utilizan el servicio.
* Algunos servicios, como el correo electrónico basado en web, utilizan navegadores existentes como Firefox y Chrome.
* Otros requieren aplicaciones cliente exclusivas y dedicadas.
La interfaz es lo único con lo que el usuario interactúa directamente.
El back-end: la “nube”
Aquí se instala maquinaria pesada. Se compone de servidores, sistemas de almacenamiento de datos y potencia informática para crear una “nube”.
* Servidor dedicado: Cada aplicación suele ejecutarse en su propio servidor.
* Administración central: El servidor central monitorea el tráfico y las solicitudes de los clientes para mantener la estabilidad del sistema.
* Middleware: Este software especial permite que las computadoras en red se comuniquen. Sigue estrictos protocolos para garantizar la integridad de los datos.
Virtualización de servidores: obtienes el doble de resultado con la mitad de esfuerzo
La mayoría de los servidores físicos no funcionan al 100% de su capacidad. Se quedan inactivos y desperdician energía y espacio. Los proveedores de servicios en la nube resuelven este problema con la virtualización de servidores.
Esta técnica engaña a un único servidor físico para que actúe como varios servidores independientes. Cada servidor “virtual” utiliza su propio sistema operativo. Al maximizar la potencia de una sola máquina, las empresas reducen la necesidad de equipos físicos. Es más barato. Es eficiente. Es escalable.
Redundancia y almacenamiento: por qué no se pierden datos
Si hay miles de clientes, el almacenamiento se convierte en un cuello de botella importante. Los proveedores de servicios en la nube necesitan cientos de dispositivos de almacenamiento digital para satisfacer la demanda. Pero necesitan el doble de esa cantidad.
¿Por qué? Porque el hardware se rompe.
Los sistemas de computación en la nube dependen de la redundancia. Haga una copia de todos los datos del cliente y guárdela en otro dispositivo. Si un servidor falla, el servidor central utiliza una computadora de respaldo. Los datos todavía están disponibles. No se ha perdido nada.
El panorama general
Aunque la computación en la nube es un campo emergente, el concepto ha estado latente durante años. Se llama “la nube” porque los datos y las aplicaciones existen en una red distribuida de servidores web.
Para los directivos, las implicaciones son claras. Deja de comprar el software. Dejas de gestionar instalaciones. No más preocupaciones por la compatibilidad. Comprar acceso.
El dispositivo sigue siendo delgado y liviano. La inteligencia todavía está lejos. La vigilancia está a tu alrededor.
¿Qué sucede cuando todo el escritorio de la empresa desaparece en la red? Sólo hemos arañado la superficie.
¿Por qué trasladar su carga de trabajo a la nube?
La utilidad del servicio en la nube va mucho más allá del almacenamiento de archivos. Con el middleware adecuado, los entornos de nube pueden ejecutar casi cualquier aplicación que las computadoras independientes actuales puedan manejar. Esto incluye de todo, desde procesadores de texto estándar hasta software empresarial altamente personalizado. El alcance potencial es casi ilimitado.
Pero ¿por qué confiar sus datos y su procesamiento a la infraestructura de otra persona? La respuesta es flexibilidad operativa y rentabilidad.
Los clientes pueden acceder a aplicaciones y datos desde cualquier lugar con una conexión a Internet. La información ya no está ligada a un disco duro ni bloqueada en la LAN de la empresa. Esta movilidad trae cambios fundamentales en la forma en que trabajamos.
La economía de los clientes ligeros
Liberarse del trabajo pesado reducirá significativamente el coste de su equipo. Ya no necesita comprar una estación de trabajo de alta gama con la mayor cantidad de RAM y potencia de procesamiento. La nube puede satisfacer estas necesidades.
En cambio, las organizaciones pueden adoptar terminales informáticas económicas. Estos dispositivos sólo requieren una pantalla, periféricos como un teclado y un mouse, y suficiente potencia de procesamiento para ejecutar el middleware de conexión. Todos los datos se almacenan de forma remota, eliminando los requisitos de almacenamiento del propio dispositivo.
La concesión de licencias de software ahora es más fácil para las empresas. Las empresas pueden pagar según el uso en lugar de comprar licencias individuales para cada empleado. Con este modelo, las aplicaciones se pueden utilizar en toda la empresa sin la molestia administrativa de gestionar diferentes instalaciones de software.
Ahorre espacio y soporte
La infraestructura física también es un factor clave. Los servidores y los sistemas de almacenamiento digital ocupan un espacio valioso. Muchas empresas alquilan espacio exterior sólo para almacenar sus bases de datos porque no tienen espacio en el campus. La computación en la nube elimina esta necesidad al transferir el almacenamiento al hardware de otra persona.
Los costos de soporte de TI también están disminuyendo. Un conjunto optimizado de hardware reduce los puntos de falla. Administrar una red de máquinas y sistemas operativos diferentes es una pesadilla de mantenimiento. La estandarización en un único proveedor de servicios en la nube simplifica la resolución de problemas y reduce la carga de su equipo de TI interno.
Aprovechar la potencia de procesamiento de la red
También existen beneficios técnicos más allá de la simple conveniencia. Cuando el back-end del sistema en la nube utiliza computación grid, los clientes pueden aprovechar el poder de procesamiento colectivo de toda la red.
Considere los complejos cálculos utilizados en la investigación científica. En otra computadora, estas tareas pueden tardar años en completarse. El envío de cargas de trabajo a un sistema de nube habilitado para grid agrupa la potencia de procesamiento de todos los nodos disponibles. El resultado es una espectacular aceleración de tareas informáticas que de otro modo estarían estancadas.
Cifras clave en este campo
Este no es un concepto nuevo nacido de la nada. Las grandes empresas tecnológicas están invirtiendo mucho en definir este panorama. Microsoft, IBM y Google están invirtiendo millones de dólares en investigación y desarrollo de infraestructura en la nube.
Al mismo tiempo, se especula que Apple también se centrará en el aspecto de la interfaz de usuario. Algunos analistas creen que la empresa con sede en Cupertino podría estar considerando producir interfaces de hardware que permitan a los usuarios conectarse a estos grandes sistemas en la nube. Esta competencia está comenzando a definir cómo interactuamos con este poder descentralizado.
Si bien los beneficios son claros, esta arquitectura no está exenta de defectos. Comprender los riesgos es el siguiente paso lógico.
La gente está preocupada por algo más que la pérdida de datos. Esto significa entregar las llaves de su imperio empresarial a un tercero. Para los directivos, las dudas son reales. No puedes bloquear un servidor en la nube en tu sótano. Esta falta de control físico crea una ansiedad fundamental en muchas salas de juntas.
El contraargumento de la industria es simple. La reputación es moneda de cambio. Los proveedores de servicios en la nube viven o mueren según sus puntuaciones de confianza. Si sus datos se ven comprometidos, no sólo perderá clientes. pierden a todos. La implementación de los protocolos de seguridad de datos más agresivos y de última generación tiene un beneficio financiero directo. Tienen que hacerlo.
Pero la seguridad no es el único obstáculo. La privacidad es un tema más silencioso y aterrador.
Si puedes iniciar sesión desde una cafetería en Tokio o una granja de servidores en Dublín, la línea entre “acceso autorizado” e “invasión de la privacidad” se vuelve borrosa. Los servicios deben llenar este vacío. ¿cómo? Mediante autenticación y autorización.
La autenticación demuestra quién eres. Los nombres de usuario y las contraseñas son la vieja guardia. Siguen siendo relevantes, pero frágiles. La autorización es un guardián. Esto garantiza que solo los requisitos del trabajo sean visibles, incluso si usted es quien dice ser, nada más. Esta segmentación es importante para preservar la privacidad en una infraestructura compartida.
Luego está la cuestión filosófica. una zona jurídica gris.
¿A quién pertenecen los datos de estas unidades remotas? ¿Eres suscriptor? ¿O es el proveedor de servicios el propietario del almacenamiento físico? ¿Puede una empresa de la nube negar legalmente el acceso a sus archivos? Estos no son sólo fallos técnicos. Esta discusión se lleva a cabo actualmente entre despachos de abogados y universidades.
La economía de TI también está cambiando. La industria tecnológica está cada vez más preocupada por los efectos de la adopción de la nube en el mantenimiento de las computadoras tradicionales. Cuando las empresas migran a sistemas de cliente ligero optimizados, su huella de TI se reduce. Disminuye la necesidad de reparaciones de hardware in situ.
Algunos expertos no creen que los empleos de TI vayan a desaparecer. están migrando. El trabajo pasa al final de la arquitectura de la nube. Pero hay otra fuerza en el horizonte: la informática autónoma.
Los sistemas informáticos autónomos son autogestionados. Vigilan su salud. Detectan anomalías. Intentan realizar reparaciones antes de que un humano reciba una alerta. Por ahora, esto es más que nada teórico. Sin embargo, si esto se convierte en una práctica estándar, muchas funciones tradicionales de mantenimiento de TI pueden volverse redundantes. La máquina se gestiona sola.
También hay hackers más allá de las salas de juntas corporativas,
Las tecnologías estándar que utilizan pueden causar enormes problemas a los proveedores de servicios en la nube. registro de claves. La computadora de la víctima tiene un registrador de teclas en segundo plano. Registra todas las pulsaciones de teclas. Una vez que un pirata informático obtiene acceso a sus datos, puede examinarlos y obtener nombres de usuario y contraseñas.
El contador aquí es la naturaleza del punto final. Si su computadora es un dispositivo básico (sin almacenamiento local, potencia de procesamiento mínima), es posible que no pueda instalar malware en primer lugar. El hardware en sí se convierte en una característica de seguridad. Limita tu superficie de ataque.
La realidad del uso de la nube y la propiedad de los datos
La disputa por la propiedad aún no se ha resuelto. ¿Son los datos un activo? ¿O es un servicio? Esta distinción es importante cuando surgen problemas. Si el proveedor de servicios cierra, ¿sus archivos se irán con él? Si se enfrentan a una citación, ¿los entregan?
Estas preguntas no son abstractas. Están impulsando nueva legislación y nuevas cláusulas contractuales. Las empresas buscan términos claros. Los usuarios quieren transparencia. Los proveedores de servicios en la nube se han quedado estancados al intentar equilibrar la utilidad y la responsabilidad.
Cómo se adaptan las medidas de seguridad al trabajo remoto
A medida que el trabajo remoto se vuelve permanente, los límites tradicionales de las oficinas han desaparecido. Ya no hay “oficina”. Sólo existe la red.
Este cambio nos obliga a reconsiderar la verificación de identidad. Las contraseñas por sí solas ya no son suficientes. La autenticación multifactor se está convirtiendo en la norma. Lo mismo se aplica al control de acceso basado en roles. No es necesario ver la base de datos completa. Sólo necesitas ver tu porción.
El objetivo es minimizar el radio de explosión de una brecha. Si se roban las credenciales de usuario, las reglas de autorización pueden limitar el daño. Este sistema no les da a los piratas informáticos las llaves del reino. Sólo la llave del maletero.
Registros de pulsaciones de teclas y amenazas a la seguridad de los terminales
El registro de teclas sigue siendo una amenaza potencial. Todo se reduce a la confianza. Los usuarios confían en el sistema operativo. La aplicación depende del hardware. Los piratas informáticos se aprovechan de esta confianza.
Pero hay protecciones. Reduzca la probabilidad de infección reduciendo la complejidad de los endpoints. Un cliente ligero tiene menos compromisos. Menos conductores. Hay menos procesos en segundo plano. Es un objetivo más pequeño.
Esto no le otorga inmunidad. Simplemente te hace más difícil de descifrar.
Computación autónoma: ¿el fin del mantenimiento manual?
La computación autónoma promete crear sistemas que puedan repararse a sí mismos. Piense en ello como el sistema inmunológico del software empresarial.
Detecta fallas. Redirigir el tráfico. Parcha vulnerabilidades. Hace todo esto sin intervención humana.
Aún no hemos llegado a ese punto. No del todo. Pero la trayectoria es clara
Comenzó como una palabra de moda. Esto es para científicos e ingenieros informáticos a los que les gusta la jerga. ¿ahora? No se puede iniciar un teléfono inteligente sin la funcionalidad de la nube. Es un término familiar.
Está en todas partes. Las aplicaciones de teléfonos inteligentes utilizan esto para almacenar información que la computadora de mano no puede contener físicamente. Las instituciones de investigación lo utilizan para alojar grandes bases de datos. Las empresas de videojuegos están experimentando con diferentes formas de brindarte acceso a juegos de primer nivel sin tener que invertir mucho dinero en un dispositivo de juego.
Es difícil determinar cuándo un modelo computacional particular tiene éxito. Pero las pruebas se están acumulando. El servicio en la nube ha sido un gran éxito.
Cómo funciona realmente
La arquitectura es más simple de lo que piensas. Los sistemas de computación en la nube suelen tener una interfaz (lo que ve el usuario) y una parte trasera (que hace todo el trabajo). Interactuar con la interfaz de usuario. El trabajo duro se hace en otra parte.
Esto no es nada nuevo. La computación en la nube tiene algunas similitudes con un modelo informático más antiguo llamado tiempo compartido. ¿Los recuerdas? Los sistemas informáticos de tiempo compartido conectan a varios usuarios a un único procesador de computadora a través de terminales tontos. Hay un teclado y una pantalla, pero los cálculos se dejan a la computadora central.
¿Cuál es la diferencia ahora? en escala. Y velocidad.
“Software en Internet: la computación ‘en la nube’ de Microsoft”.
La promesa es clara. Reduzca tareas como el almacenamiento de datos y la potencia de procesamiento. Deje el calor a la computadora de otra persona.
Problemas de seguridad
Ésta es la parte difícil. Aunque la computación en la nube promete aligerar la carga de las tareas, este modelo plantea dudas sobre la disponibilidad y seguridad de los datos.
Si sus datos están en la computadora de otra persona, ¿cómo puede acceder a ellos y mantenerlos seguros?
Ésta es la tensión central. Sacrificar el control por la comodidad. Puede confiar sus fotografías, documentos y toda su vida digital a su proveedor de servicios. Los riesgos son reales. Violación de datos. Interrupción del servicio. Bloqueo del vendedor.
No se trata sólo de guardar archivos. Su información sobre usted se almacena aquí. ¿Y quién tiene la llave?
Los grandes jugadores se mudaron
La industria no espera hasta que los consumidores comprendan completamente el modelo. ellos saltaron.
IBM fue rápida. Lanzaron la “tecnología de la nube” a finales de 2007 y la promocionaron con entusiasmo. Usando datos desde lejos. Está disponible para empresas que quieran reducir el coste del hardware físico.
Google también se ha sumado a la competencia. Estudiar computación en la nube. Socio con IBM. ¿Cuál es su objetivo? publicidad y procesamiento de datos. Los dos paradigmas van de la mano. Si buscas, te anuncias. Si estás calculando, estás creando datos.
Microsoft mira hacia el futuro. “La computadora mundial”. Nicholas Carr lo llamó así en 2008. La idea es: “Usted no es dueño del software”. lo alquilas. Lo dejas fluir.
EMC también participa. Un trato con proveedores de nube. El almacenamiento es fundamental. Sin él, las nubes son sólo vapor de agua.
¿Por qué es importante para ti?
Puede que no lo creas. Pero su flujo de trabajo depende de ello.
Tus fotos están en iCloud. Tus documentos están en Google Drive. Tu correo electrónico está en un servidor que nunca tocas. Es “ExaFlood”. Bret Swanson y George Gilder hacen sonar la alarma. La cantidad de información transferida a través de las redes es enorme.
Cambia la forma en que trabajamos.
Puede comenzar a editar videos en su computadora portátil. Termínalo en tu tableta. Esto se debe a que estos archivos no están adjuntos a la caja. Están asociados a su cuenta. Esta es la propuesta de valor.
Pero esto tiene un precio. Pierdes tu independencia. Te vuelves dependiente del tiempo de actividad del proveedor. Si la nube cae, te quedas a oscuras.
El futuro está aquí
Nick Carr dice que el futuro de la TI no son todas malas noticias. Pero la situación es diferente. Virtualización de servidores. Programa intermedio. Estas son tuberías. No puedes verlo. Pero puedes sentir la velocidad.
El cambio en la entrega de TI es enorme. No viene. Está aquí.
Nos estamos alejando de la propiedad de hardware. Hacia la suscripción de servicios. Los dispositivos se convierten en una mercancía. Los datos se convierten en un activo.
Es eficiente. Es escalable. Es frágil.
Vamos a ver. El modelo ha sido probado. El éxito es innegable. Pero las preguntas permanecen. ¿A quién pertenecen tus datos? ¿Qué pasa si la nube decide irse?