

Купувати ноутбуки для працівників легко. Ця проблема полягає в управлінні ліцензіями на програмне забезпечення, які з ними постачаються. Кожне нове робоче місце вимагає нової покупки. Щоразу, коли відбувається звільнення співробітника, необхідно оформити повернення коштів чи перерозподіл ліцензій. Це логістичний кошмар для керівників, які не можуть заснути ночами, дивлячись на те, як величезні суми грошей тануть у вигляді щорічних платежів.
Є вихід із цієї ситуації.
Уявіть собі світ, де жодного співробітника не встановлено жодного програмного забезпечення на комп’ютері. Вам потрібно лише дозволити доступ до веб-сервісу. Вони входять у систему. Їхні інструменти з’являються на екрані. Електронна пошта, обробка текстів та складний аналіз даних виконуються на віддалених комп’ютерах, що належать іншим особам. Це хмарні обчислення. Це більше, ніж просто ІТ-тренд. Це сейсмічний зсув, який може зруйнувати традиційну ІТ-індустрію, яку ми її знаємо.
Чому хмарні обчислення важливі для корпоративної ІТ-інфраструктури
У традиційних конфігураціях важку роботу виконує локальний комп’ютер. Обробка даних. Відображення графіки. Запуск операційної системи. У системі хмарних обчислень це навантаження зміщується. «Хмара» перебирає обробку даних. Вимоги до апаратного забезпечення для користувачів значно знизилися.
Яка єдина вимога до клієнта? Інтерфейс користувача. Зазвичай це стандартний веб-браузер. Ось і все. Мережа робить інше.
Можливо, ви використовуєте цю технологію, не підозрюючи про це. Якщо ви використовуєте Gmail, Yahoo! Mail або Hotmail, ви вже користувач хмарного сервісу. Клієнт електронної пошти не запускається на жорсткому диску. Ви входите до системи віддаленого сервера. Програмне забезпечення та сховище даних розташовані в інфраструктурі провайдера послуг, а не на робочому столі користувача.
Як працює архітектура хмарних обчислень
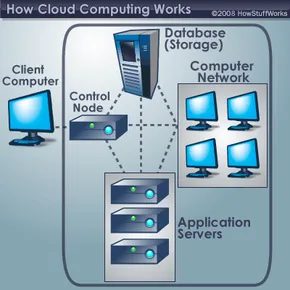
Щоб зрозуміти, як відбувається ця магія, нам потрібно розділити систему на дві частини: фронтенд та бекенд. Вони з’єднуються через мережу, найчастіше через Інтернет.
Фронтенд: Те, що ви бачите
Це сторона клієнта. Вона включає комп’ютер користувача (або мережу) і програми, що використовують сервіс.
- Деякі сервіси, такі як веб-пошта, використовують існуючі браузери, такі як Firefox та Chrome.
- Інші вимагають унікальних, спеціалізованих клієнтських програм.
Інтерфейс – це єдине, з чим користувач взаємодіє безпосередньо.
Бекенд: «Хмара»
Тут встановлене потужне обладнання. Воно складається із серверів, систем зберігання даних та обчислювальних потужностей, що створюють «хмару».
- Виділений сервер: Кожна програма зазвичай працює на своєму власному сервері.
- Централізоване управління: Центральний сервер відстежує трафік та запити клієнтів для підтримки стабільності системи.
- Проміжне ПЗ (Middleware): Це спеціальне програмне забезпечення дозволяє мережевим комп’ютерам спілкуватися один з одним. Воно слідує строгим протоколам для забезпечення цілісності даних.
Віртуалізація серверів: вдвічі більший результат при вдвічі менших зусиллях
Більшість фізичних серверів не працюють на 100% потужності. Вони простоюють, витрачаючи енергію та простір. Провайдери хмарних послуг вирішують цю проблему за допомогою віртуалізації серверів.
Ця техніка дурить один фізичний сервер, змушуючи його діяти як кілька незалежних серверів. Кожен «віртуальний» сервер використовує власну операційну систему. Максимально використовуючи можливості однієї машини, компанії скорочують потребу у фізичному обладнанні. Це дешевше. Це ефективно. Це масштабовано.
Надмірність та зберігання: чому дані не губляться
Якщо у вас тисячі клієнтів, зберігання даних стає значним вузьким місцем. Провайдери хмарних послуг потребують сотні цифрових пристроїв зберігання, щоб задовольнити попит. Але їм потрібно в два рази більше.
Чому? Тому що обладнання виходить із ладу.
Системи хмарних обчислень покладаються на надмірність. Робіть копію всіх даних клієнтів та зберігайте її на іншому пристрої. Якщо один сервер не працює, центральний сервер використовує резервний комп’ютер. Дані, як і раніше, доступні. Нічого не втрачено.
Загальна картина
Хоча хмарні обчислення є областю, що розвивається, ця концепція simmering (наростає) вже багато років. Вона називається «хмарою», тому що дані та програми існують на розподіленій мережі веб-серверів.
Для менеджерів наслідки зрозумілі. Перестаньте купувати програмне забезпечення. Ви перестаєте керувати установками. Більше жодних турбот про сумісність. Купуйте доступ.
Пристрій залишається тонким та легким. Інтелект, як і раніше, знаходиться далеко. Спостереження оточує вас з усіх боків.
Що станеться, коли весь робочий стіл компанії зникне у мережі? Ми лише подряпали поверхню.
Навіщо переносити робочі навантаження в хмару?
Корисність хмарних сервісів виходить далеко за межі простого зберігання файлів. За наявності відповідного проміжного програмного забезпечення (middleware) хмарні середовища можуть запускати практично будь-які програми, які сьогодні здатні обробляти автономні комп’ютери. Сюди входить все: від стандартних текстових процесорів до спеціалізованого бізнес-ПО. Потенційний спектр застосування практично безмежний.
Але чому варто довірити свої дані та обчислення чужій інфраструктурі? Відповідь криється в операційній гнучкості та економічній ефективності.
Клієнти можуть отримувати доступ до програм та даних з будь-якої точки світу за наявності підключення до Інтернету. Інформація більше не прив’язана до одного жорсткого диска або замкнена в локальній мережі компанії. Ця мобільність вносить фундаментальні зміни у те, як ми працюємо.
Економіка тонких клієнтів
Відмова від важких робочих станцій значно зменшить витрати на обладнання. Вам більше не потрібно купувати висококласну робочу станцію з максимальним обсягом оперативної пам’яті та обчислювальною потужністю. Ці потреби можуть задовольнити хмару.
Натомість організації можуть використовувати недорогі комп’ютерні термінали. Таким пристроям потрібні тільки монітор, периферійні пристрої, такі як клавіатура та миша, а також достатня обчислювальна потужність запуску проміжного ПЗ для підключення. Всі дані зберігаються віддалено, що усуває необхідність локальних сховищ на самому пристрої.
Ліцензування програмного забезпечення стало простішим для компаній. Компанії можуть платити за моделлю «pay-as-you-go» (оплата в міру використання) замість того, щоб купувати окремі ліцензії для кожного співробітника. У рамках цієї моделі програми можуть використовуватися в усій організації без адміністративного клопоту, пов’язаного з керуванням різними установками програмного забезпечення.
Економія простору та спрощення підтримки
Фізична інфраструктура також є основним чинником. Сервери та системи цифрового зберігання займають цінний простір. Багато компаній орендують приміщення за межами кампусу лише для зберігання своїх баз даних, тому що у них не вистачає місця на території компанії. Хмарні обчислення усувають цю необхідність, передаючи зберігання даних обладнання стороннього провайдера.
Витрати ІТ-підтримку також знижуються. Спрощений набір обладнання знижує кількість точок відмови. Управління мережею з різних машин і операційних систем є кошмаром для обслуговування. Стандартизація на одного постачальника хмарних послуг полегшує усунення несправностей та знижує навантаження на внутрішню ІТ-команду.
Використання обчислювальної потужності мережевих обчислень
Існують також технічні переваги, що виходять за рамки простої зручності. Коли “задня частина” хмарної системи використовує мережеві обчислення (grid computing), клієнти можуть скористатися сукупною обчислювальною потужністю всієї мережі.
Розглянемо складні обчислення, які у наукових дослідженнях. На звичайному комп’ютері виконання цих завдань може тривати роки. Передача робочих навантажень у хмарну систему за допомогою мережевих обчислень поєднує обчислювальну потужність усіх доступних вузлів. Результатом стає драматичне прискорення раніше застійних обчислювальних завдань.
Ключові гравці в цій галузі
Це не нова концепція, яка виникла на порожньому місці. Великі технологічні компанії активно інвестують у визначення цього ландшафту. Microsoft, IBM та Google вкладають мільйони доларів у дослідження та розробку хмарної інфраструктури.
У той же час передбачається, що Apple також зосередиться на аспекті інтерфейсу користувача. Деякі аналітики вважають, що компанія з Купертіно може розглядати можливість виробництва апаратних інтерфейсів, які дозволяють користувачам підключатися до цих великих хмарних систем. Ця конкуренція починає визначати те, як ми взаємодіємо з цією децентралізованою міццю.
Хоча переваги очевидні, ця архітектура не позбавлена недоліків. Розуміння ризиків є наступним логічним кроком.
Людей непокоїть не лише втрата даних. Це означає передачу ключів від своєї бізнес-імперії до рук третьої сторони. Для керівників вагання цілком реальні. Ви не можете заблокувати хмарний сервер, розташований у вашому підвалі. Відсутність фізичного контролю викликає фундаментальну тривогу у багатьох радах директорів.
Контраргумент галузі простий. Репутація – це валюта. Провайдери хмарних послуг живуть чи вмирають завдяки своїм показникам довіри. Якщо ваші дані будуть скомпрометовані, ви втратите не лише клієнтів. Вони втратять усіх. Впровадження найагресивніших та передових протоколів безпеки даних має пряму фінансову вигоду. Вони змушені це робити.
Але безпека – не єдина перешкода. Конфіденційність — тихіша і лякаюча проблема.
Якщо ви можете увійти до системи з кафе в Токіо або з дата-центру в Дубліні, межа між «авторизованим доступом» та «вторгненням у приватне життя» розмивається. Сервіси повинні заповнити цю прогалину. Як? За допомогою аутентифікації та авторизації.
Аутентифікація доводить, хто ви є. Імена користувачів та паролі – це застарілий стандарт. Вони все ще актуальні, але вразливі. Авторизація – це воротар. Вона гарантує, що видно лише ті дані, які потрібні для виконання роботи, навіть якщо ви той, за кого себе видаєте. Нічого зайвого. Ця сегментація є важливою для збереження конфіденційності в загальній інфраструктурі.
Потім виникає філософське питання. Правова сіра зона.
Кому належать дані на цих віддалених дисках? Чи є передплатником? Чи фізичне сховище належить провайдеру послуг? Чи може хмарна компанія законно відмовити вам у доступі до ваших файлів? Це не просто технічні збої. Ці дискусії нині ведуться між юридичними фірмами та університетами.
ІТ-економіка також змінюється. p align=”justify”> Технологічна індустрія все більше стурбована впливом впровадження хмарних технологій на традиційне обслуговування комп’ютерів. Коли компанії переходять на оптимізовані системи тонких клієнтів, їхня ІТ-присутність скорочується. Потреба у виправленні апаратного забезпечення дома знижується.
Деякі експерти вважають, що ІТ-роботи не зникнуть. Вони трансформуються. Робота переміщається на бекенд хмарної архітектури. Але на обрії з’являється ще одна сила: автономні обчислення.
Системи автономних обчислень самокеровані. Вони контролюють свій стан. Виявляють аномалії. Намагаються виконати ремонтні роботи перед тим, як людина отримає попередження. Поки що це здебільшого теоретично. Однак, якщо це стане стандартною практикою, багато традиційних ролей у галузі обслуговування ІТ можуть стати надмірними. Машина керує собою сама.
Існують також хакери. За межами корпоративних рад директорів,
Стандартні технології, які вони використовують, можуть спричинити величезні проблеми для провайдерів хмарних послуг. Перехоплення натискань клавіш (keylogging). На комп’ютері жертви у фоновому режимі працює кейлоггер. Він записує всі натискання клавіш. Отримавши доступ до ваших даних, хакер може вивчити їх та отримати імена користувачів та паролі.
Контрзаходу тут полягає в природі кінцевого пристрою (endpoint). Якщо ваш комп’ютер є голим пристроєм (без локального сховища, з мінімальною обчислювальною потужністю), ви, можливо, взагалі не зможете встановити шкідливе програмне забезпечення. Саме апаратне забезпечення стає безпековою функцією. Обмежте поверхню атаки.
Реальність використання хмарних технологій та права на дані
Суперечки щодо прав власності на дані все ще не вирішені. Чи є дані активом? Чи це послуга? Ця відмінність важлива у разі виникнення проблем. Якщо провайдер послуг збанкрутує, чи підуть разом із ним ваші файли? Якщо вони зіткнуться із судовим розпорядженням, чи передадуть вони їх?
Ці питання не абстрактні. Вони стимулюють прийняття нового законодавства та нових умов договорів. Компанії шукають чітких формулювань. Користувачі хочуть прозорості. Провайдери хмарних послуг застрягли у спробах збалансувати корисність та відповідальність.
Як заходи безпеки адаптуються до віддаленої роботи
У міру того, як віддалена робота стає постійною, традиційні офісні кордони зникають. Більше немає «офісу». Є лише мережа.
Ця зміна змушує нас переглянути перевірку особи. Самі собою паролі більше не достатні. Багатофакторна автентифікація стає нормою. Те саме стосується контролю доступу на основі ролей. Немає потреби переглядати всю базу даних. Вам потрібно бачити лише свій фрагмент.
Ціль полягає в тому, щоб мінімізувати радіус ураження при порушенні безпеки. Якщо облікові дані користувача будуть викрадені, правила авторизації можуть обмежити збитки. Ця система не дає хакерам ключі від усього царства. Лише ключ від багажника.
Логи натискань клавіш та загрози безпеці кінцевих пристроїв
Перехоплення натискань клавіш все ще є потенційною загрозою. Все зводиться до довіри. Користувачі довіряють операційній системі. Програма покладається на апаратне забезпечення. Хакери користуються цією довірою.
Але є й засоби захисту. Зниження ймовірності зараження рахунок зменшення складності кінцевого пристрою. Тонкий клієнт має менше можливостей для компрометації. Найменше драйверів. Менше за фонові процеси. Це менша мета.
Це не дає вам імунітету. Це просто робить вас більш стійким до злому.
Автономні обчислення: кінець ручного обслуговування?
Автономні обчислення обіцяють створити системи, які здатні до самовідновлення. Розгляньте це як імунну систему для корпоративного програмного забезпечення.
Виявляє несправності. Перенаправляє трафік. Закриває вразливість. Все це відбувається без втручання людини.
Ми ще цього не досягли. Чи не повністю. Але траєкторія ясна.
Спочатку це було модним слівцем. Це для комп’ютерних науковців та інженерів, які люблять жаргон. А тепер? Ви не можете запустити смартфон без хмарних функцій. Це стало загальновідомим терміном.
Воно скрізь. Мобільні програми використовують його для зберігання інформації, яку портативний пристрій фізично не може вмістити. Наукові установи використовують його розміщення великих баз даних. Компанії, які розробляють відеоігри, експериментують з різними способами надання доступу до ігор вищого класу без необхідності інвестувати великі кошти в ігрове обладнання.
Важко визначити, коли саме та чи інша обчислювальна модель стає успішною. Але докази накопичуються. Хмарні послуги виявилися величезним успіхом.
Як це працює насправді
Архітектура простіше, ніж ви вважаєте. Системи хмарних обчислень, як правило, мають фронтенд (те, що бачить користувач) та бекенд (який виконує всю роботу). Ви взаємодієте з інтерфейсом користувача. Тяжка робота виконується в іншому місці.
У цьому нічого нового. Хмарні обчислення мають деякі подібності до старої обчислювальної моделі, званої поділ часу (time-sharing). Пам’ятаєте їх? Системи поділу часу підключають кількох користувачів одного процесора комп’ютера через «дурні термінали». Є клавіатура та екран, але обчислення залишаються центральному комп’ютеру.
У чому різниця зараз? У масштабі. І на швидкості.
“Програмне забезпечення в Інтернеті: хмарні обчислення Microsoft”.
Обіцянка зрозуміла. Зменшити навантаження на такі завдання, як зберігання даних та обчислювальна потужність. Залишіть тепло комусь іншому на своєму комп’ютері.
Питання безпеки
Це найскладніша частина. Хоча хмарні обчислення обіцяють полегшити тягар завдань, ця модель викликає питання доступності даних та їх безпеки.
Якщо ваші дані знаходяться на чужому комп’ютері, як ви можете отримати доступ до них і забезпечити їх безпеку?
Це центральне протиріччя. Жертвування контролем задля зручності. Ви можете довірити свої фотографії, документи та все своє цифрове життя своєму провайдеру послуг. Ризики є реальними. Витік даних. Переривання обслуговування. Блокування із боку продавця.
Йдеться не лише про збереження файлів. Тут зберігається інформація про Вас. І хто має ключ?
Великі гравці увійшли до гри
Індустрія не чекає, доки споживачі повністю зрозуміють модель. Вони вдерлися до неї.
IBM була швидкою. Вона запустила «хмарні технології» наприкінці 2007 року та з ентузіазмом просувала їх. Використання даних на відстані. Це є компаніям, які хочуть знизити витрати на фізичне обладнання.
Google також приєднався до конкуренції. Вивчає хмарні обчислення. Партнерство з IBM. Яка їхня мета? Реклама та обробка даних. Ці дві парадигми йдуть пліч-о-пліч. Якщо ви шукаєте, ви рекламуєте. Якщо ви обчислюєте, ви створюєте дані.
Microsoft дивиться у майбутнє. “Світовий комп’ютер”. Ніколас Кар назвав його так у 2008 році. Ідея полягає в тому, що “ви не володієте програмним забезпеченням”. Ви його орендуєте. Ви дозволяєте йому текти.
EMC також залучена до процесу. Угода з хмарними провайдерами. Зберігання є фундаментальним. Без нього хмари – це просто водяна пара.
Чому це важливо для вас?
Ви можете не думати. Але ваш робочий процес залежить від цього.
Ваші фотографії знаходяться у iCloud. Ваші документи – у Google Drive. Ваша електронна пошта знаходиться на сервері, до якого ви ніколи не торкаєтесь. Це “Ексапотоп”. Брет Свонсон і Джордж Гайдер б’ють на сполох. Обсяг інформації, що передається мережами, величезний.
Це змінює спосіб нашої роботи.
Ви можете почати редагувати відео на ваш ноутбук. Завершити його на планшеті. Це тому, що ці файли не пов’язані з конкретним пристроєм. Вони пов’язані з вашим обліковим записом. У цьому полягає ціннісна пропозиція.
Але за це доводиться платити. Ви втрачаєте свою незалежність. Ви стаєте залежними від часу безвідмовної роботи провайдера. Якщо хмара вимикається, ви залишаєтеся без зв’язку.
Майбутнє вже тут
Ніколас Кар каже, що майбутнє ІТ – це не лише погані новини. Але ситуація змінилася. Віртуалізація серверів. Проміжне програмне забезпечення. Це труби. Ви не можете бачити їх. Але ви можете відчути швидкість.
Зміна в доставці ІТ-послуг величезна. Воно не наближається. Воно вже тут.
Ми відходимо від володіння обладнанням. До передплати на послуги. Пристрої стають продуктом масового попиту. Дані стають активом.
Це ефективно. Це масштабовано. Це тендітно.
Подивимося. Модель було протестовано. Успіх незаперечний. Але питання залишаються. Хто володіє вашими даними? Що станеться, якщо хмара вирішить піти?