Acquistare laptop per i tuoi dipendenti è facile. Il vero problema è gestire le licenze software che ne derivano. Ogni nuovo noleggio richiede un nuovo acquisto. Ogni volta che si verifica una vendita, viene effettuato un nuovo rimborso o ridistribuzione. Questo è un incubo logistico per i dirigenti che non riescono a dormire la notte fissando pile di contanti che scompaiono nelle quote annuali.
C’è una via d’uscita.
Immagina un mondo in cui nessun dipendente ha alcun software installato sul proprio computer. Devi solo consentire l’accesso al servizio basato sul web. Effettuano l’accesso. Vengono visualizzati i loro strumenti. La posta elettronica, l’elaborazione testi e l’analisi complessa dei dati vengono tutti eseguiti su computer remoti di proprietà di altri. Questo è il Cloud Computing. Questa è più di una semplice tendenza IT. Si tratta di un cambiamento epocale che potrebbe sconvolgere il tradizionale settore IT come lo conosciamo.
Perché il cloud computing è importante per l’IT aziendale
Nelle configurazioni tradizionali, il computer locale svolge il lavoro pesante. Elaborare i dati. Disegna un grafico. Esegui il sistema operativo. In un sistema di cloud computing, il carico di lavoro cambia. “La nuvola” gestisce l’elaborazione. I requisiti hardware per gli utenti sono stati notevolmente ridotti.
Qual è l’unico requisito del cliente? Interfaccia utente. Di solito un browser web standard. questo è tutto. La rete fa il resto.
Potresti utilizzare questa tecnologia senza saperlo. Se usi Gmail, Yahoo! Mail o Hotmail, sei già utente del servizio cloud. Nessun client di posta elettronica è in esecuzione sul tuo disco rigido. Accesso a un server remoto. Il software e lo spazio di archiviazione si trovano nell’infrastruttura del fornitore di servizi, non sul desktop dell’utente.
Come funziona l’architettura del cloud computing
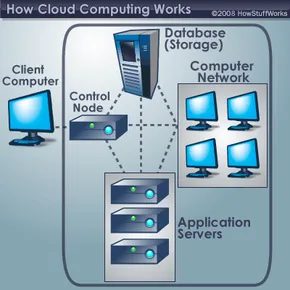
Per capire come avviene questa magia, dobbiamo dividere il sistema in due parti: il front-end e il back-end. Si connettono tramite una rete, molto spesso tramite Internet.
Il front-end: cosa vedi
Questo è il lato client. Include il computer (o la rete) dell’utente e le applicazioni che utilizzano il servizio.
* Alcuni servizi, come la posta elettronica basata sul Web, utilizzano browser esistenti come Firefox e Chrome.
* Altri richiedono applicazioni client uniche e dedicate.
L’interfaccia è l’unica cosa con cui l’utente interagisce direttamente.
Il back-end: il “Cloud”
Qui sono installati macchinari pesanti. È costituito da server, sistemi di archiviazione dati e potenza di calcolo per creare una “nuvola”.
* Server dedicato: Ogni applicazione viene solitamente eseguita sul proprio server.
* Gestione centrale: il server centrale monitora il traffico e le richieste dei client per mantenere la stabilità del sistema.
* Middleware: questo software speciale consente ai computer collegati in rete di comunicare. Segue rigidi protocolli per garantire l’integrità dei dati.
Virtualizzazione del server: ottieni il doppio del risultato con la metà dello sforzo
La maggior parte dei server fisici non funziona al 100% della capacità. Rimangono inattivi e sprecano energia e spazio. I fornitori di servizi cloud risolvono questo problema con la virtualizzazione del server.
Questa tecnica induce un singolo server fisico a comportarsi come più server indipendenti. Ogni server “virtuale” utilizza il proprio sistema operativo. Massimizzando la potenza di una singola macchina, le aziende riducono la necessità di attrezzature fisiche. È più economico. È efficiente. È scalabile.
Ridondanza e storage: perché i dati non vanno persi
Se i clienti sono migliaia, lo storage diventa un collo di bottiglia significativo. I fornitori di servizi cloud hanno bisogno di centinaia di dispositivi di archiviazione digitale per stare al passo con la domanda. Ma hanno bisogno del doppio di tale importo.
Perché? Perché l’hardware si rompe.
I sistemi di cloud computing si basano sulla ridondanza. Crea una copia di tutti i dati del cliente e archiviala su un altro dispositivo. Se un server si guasta, il server centrale utilizza un computer di backup. I dati sono ancora disponibili. Niente è andato perduto.
Il quadro generale
Sebbene il cloud computing sia un campo emergente, il concetto cova da anni. Si chiama “cloud” perché i dati e le applicazioni esistono su una rete distribuita di server web.
Per i manager le implicazioni sono chiare. Smettere di acquistare il software. Smetti di gestire le installazioni. Niente più preoccupazioni sulla compatibilità. Acquista l’accesso.
Il dispositivo rimane sottile e leggero. L’intelligenza è ancora lontana. La sorveglianza è ovunque intorno a te.
Cosa succede quando l’intero desktop aziendale scompare nella rete? Abbiamo solo scalfito la superficie.
Perché spostare il carico di lavoro nel cloud?
L’utilità del servizio cloud va ben oltre l’archiviazione dei file. Con il middleware giusto, gli ambienti cloud possono eseguire quasi tutte le applicazioni che i computer autonomi di oggi sono in grado di gestire. Ciò include di tutto, dagli elaboratori di testo standard ai software aziendali altamente personalizzati. La gamma potenziale è quasi illimitata.
Ma perché affidare i propri dati e il loro trattamento all’infrastruttura di qualcun altro? La risposta è la flessibilità operativa e l’efficienza dei costi.
I clienti possono accedere ad applicazioni e dati da qualsiasi luogo tramite una connessione Internet. Le informazioni non sono più legate a un disco rigido o bloccate nella LAN dell’azienda. Questa mobilità apporta cambiamenti fondamentali al nostro modo di lavorare.
L’economia dei thin client
Liberarti dai lavori pesanti ridurrà notevolmente il costo della tua attrezzatura. Non è più necessario acquistare una workstation di fascia alta con la massima quantità di RAM e potenza di elaborazione. Il cloud può soddisfare queste esigenze.
Invece, le organizzazioni possono adottare terminali di computer poco costosi. Questi dispositivi richiedono solo un display, periferiche come tastiera e mouse e una potenza di elaborazione sufficiente per eseguire il middleware di connessione. Tutti i dati vengono archiviati in remoto, eliminando i requisiti di archiviazione del dispositivo stesso.
Le licenze software sono diventate più semplici per le aziende. Le aziende possono pagare in base al consumo invece di acquistare licenze individuali per ciascun dipendente. Con questo modello, le applicazioni possono essere utilizzate in tutta l’azienda senza il fastidio amministrativo di gestire diverse installazioni software.
Risparmia spazio e supporto
Anche l’infrastruttura fisica è un fattore chiave. Server e sistemi di archiviazione digitale occupano spazio prezioso. Molte aziende affittano spazi esterni solo per archiviare i propri database perché non dispongono di spazio nel campus. Il cloud computing elimina questa esigenza trasferendo lo spazio di archiviazione sull’hardware di qualcun altro.
In calo anche i costi del supporto informatico. Un set di hardware semplificato riduce i punti di guasto. Gestire una rete di macchine e sistemi operativi diversi è un incubo per la manutenzione. La standardizzazione su un unico fornitore di servizi cloud semplifica la risoluzione dei problemi e riduce il carico sul team IT interno.
Sfruttare la potenza di elaborazione della rete
Ci sono anche vantaggi tecnici oltre alla semplice comodità. Quando il back-end del sistema cloud utilizza il grid computing, i clienti possono sfruttare la potenza di elaborazione collettiva dell’intera rete.
Consideriamo i calcoli complessi utilizzati nella ricerca scientifica. Su un altro computer, il completamento di queste attività può richiedere anni. L’invio di carichi di lavoro a un sistema cloud abilitato alla rete riunisce la potenza di elaborazione di tutti i nodi disponibili. Il risultato è una drammatica accelerazione di attività informatiche altrimenti stagnanti.
Cifre chiave in questo campo
Questo non è un concetto nuovo nato dal nulla. Le grandi aziende tecnologiche stanno investendo molto nella definizione di questo panorama. Microsoft, IBM e Google stanno investendo milioni di dollari nella ricerca e nello sviluppo di infrastrutture cloud.
Allo stesso tempo si ipotizza che Apple si concentrerà anche sull’aspetto dell’interfaccia utente. Alcuni analisti ritengono che l’azienda con sede a Cupertino potrebbe prendere in considerazione la produzione di interfacce hardware che consentano agli utenti di connettersi a questi grandi sistemi cloud. Questa competizione sta iniziando a definire il modo in cui interagiamo con questo potere decentralizzato.
Sebbene i vantaggi siano chiari, questa architettura non è priva di difetti. Comprendere i rischi è il passo logico successivo.
Le persone sono preoccupate per qualcosa di più della semplice perdita di dati. Ciò significa consegnare le chiavi del tuo impero commerciale a terzi. Per i manager, l’esitazione è reale. Non puoi bloccare un server cloud nel tuo seminterrato. Questa mancanza di controllo fisico crea ansia fondamentale in molte sale riunioni.
La controargomentazione del settore è semplice. La reputazione è una valuta. I fornitori di servizi cloud vivono o muoiono in base al loro punteggio di affidabilità. Se i tuoi dati vengono compromessi, non perderai solo clienti. perdono tutti. L’implementazione dei protocolli di sicurezza dei dati più aggressivi e all’avanguardia ha un vantaggio finanziario diretto. Devono.
Ma la sicurezza non è l’unico ostacolo. La privacy è una questione più silenziosa e spaventosa.
Se riesci ad accedere da un bar a Tokyo o da una server farm a Dublino, il confine tra “accesso autorizzato” e “invasione della privacy” diventa labile. I servizi devono colmare questa lacuna. Come? Attraverso autenticazione e autorizzazione.
L’autenticazione dimostra chi sei. Nomi utente e password sono la vecchia guardia. Sono ancora rilevanti, ma fragili. L’autorizzazione è un gatekeeper. Ciò garantisce che siano visibili solo i requisiti lavorativi, anche se sei chi dici di essere, niente di più. Questa segmentazione è importante per preservare la privacy in un’infrastruttura condivisa.
Poi c’è la questione filosofica. una zona grigia giuridica.
Chi possiede i dati su queste unità remote? Sei un abbonato? Oppure è il fornitore di servizi a possedere lo spazio di archiviazione fisico? Una società cloud può negare legalmente l’accesso ai tuoi file? Non si tratta solo di problemi tecnici. Questa discussione è attualmente in corso tra studi legali e università.
Anche l’economia IT sta cambiando. Il settore tecnologico è sempre più preoccupato per gli effetti dell’adozione del cloud sulla manutenzione dei computer tradizionali. Quando le aziende passano a sistemi thin client semplificati, il loro impatto IT si riduce. La necessità di soluzioni hardware in loco diminuisce.
Alcuni esperti non pensano che i lavori IT scompariranno. stanno migrando. Il lavoro si sposta sul back-end dell’architettura cloud. Ma c’è un’altra forza all’orizzonte: l’informatica autonoma.
I sistemi informatici autonomi si autogestiscono. Monitorano la loro salute. Rilevano anomalie. Tentano le riparazioni prima che un essere umano riceva un avviso. Per ora, questo è per lo più teorico. Tuttavia, se questa diventasse una pratica standard, molti ruoli tradizionali di manutenzione IT potrebbero diventare ridondanti. La macchina si gestisce da sola.
Esistono hacker anche al di fuori dei consigli di amministrazione aziendali,
Le tecnologie standard che utilizzano possono causare enormi problemi ai fornitori di servizi cloud. registrazione delle chiavi. Il computer della vittima ha un keylogger in background. Registra tutte le sequenze di tasti. Una volta che un hacker accede ai tuoi dati, può esaminarli e ottenere nomi utente e password.
Il contatore qui è la natura dell’endpoint. Se il tuo computer è un dispositivo semplice (nessuna memoria locale, potenza di elaborazione minima), potresti non essere in grado di installare malware in primo luogo. L’hardware stesso diventa una caratteristica di sicurezza. Limita la superficie di attacco.
La realtà dell’uso del cloud e della proprietà dei dati
La disputa sulla proprietà è ancora irrisolta. I dati sono una risorsa? Oppure è un servizio? Questa distinzione è importante quando sorgono problemi. Se il fornitore di servizi cessa l’attività, i tuoi file andranno con lui? Se devono affrontare un mandato di comparizione, li consegnano?
Queste domande non sono astratte. Stanno determinando una nuova legislazione e nuove clausole contrattuali. Le aziende cercano condizioni chiare. Gli utenti vogliono trasparenza. I fornitori di servizi cloud sono rimasti bloccati nel tentativo di bilanciare utilità e responsabilità.
Come le misure di sicurezza si adattano al lavoro da remoto
Man mano che il lavoro a distanza diventa permanente, i confini tradizionali dell’ufficio sono scomparsi. Non c’è più “ufficio”. Esiste solo la rete.
Questo cambiamento ci costringe a riconsiderare la verifica dell’identità. Le sole password non bastano più. L’autenticazione a più fattori sta diventando la norma. Lo stesso vale per il controllo degli accessi basato sui ruoli. Non è necessario visualizzare l’intero database. Devi solo vedere la tua fetta.
L’obiettivo è ridurre al minimo il raggio di esplosione di una violazione. Se le credenziali dell’utente vengono rubate, le regole di autorizzazione possono limitare il danno. Questo sistema non dà agli hacker le chiavi del regno. Solo la chiave del bagagliaio.
Registri dei tasti premuti e minacce alla sicurezza degli endpoint
Il keylogging è ancora una potenziale minaccia. Dipende dalla fiducia. Gli utenti si fidano del sistema operativo. L’applicazione si basa sull’hardware. Gli hacker approfittano di questa fiducia.
Ma ci sono delle protezioni. Ridurre la probabilità di infezione riducendo la complessità dell’endpoint. Un thin client ha meno compromessi. Meno conducenti. Ci sono meno processi in background. È un obiettivo più piccolo.
Questo non ti garantisce l’immunità. Ti rende solo più difficile da decifrare.
Informatica autonoma: fine della manutenzione manuale?
L’informatica autonoma promette di creare sistemi in grado di autoripararsi. Consideratelo come il sistema immunitario per il software aziendale.
Rileva i guasti. Reindirizzare il traffico. Corregge le vulnerabilità. Fa tutto questo senza l’intervento umano.
Non siamo ancora arrivati. Non completamente. Ma la traiettoria è chiara
È iniziato come una parola d’ordine. Questo è per informatici e ingegneri a cui piace il gergo. Ora? Non è possibile avviare uno smartphone senza funzionalità cloud. È un termine familiare.
È ovunque. Le applicazioni per smartphone lo utilizzano per memorizzare informazioni che il palmare non può conservare fisicamente. Gli istituti di ricerca lo utilizzano per ospitare database di grandi dimensioni. Le aziende di videogiochi stanno sperimentando diversi modi per darti accesso a giochi di prim’ordine senza dover investire molti soldi in un dispositivo di gioco.
È difficile determinare quando un particolare modello computazionale ha successo. Ma le prove si stanno accumulando. Il servizio cloud è stato un enorme successo.
Come funziona davvero
L’architettura è più semplice di quanto pensi. I sistemi di cloud computing in genere hanno un front-end (ciò che vede l’utente) e un back-end (che fa tutto il lavoro). Interagisci con l’interfaccia utente. Il duro lavoro viene svolto altrove.
Questa non è una novità. Il cloud computing presenta alcune somiglianze con un vecchio modello informatico chiamato time-sharing. Te li ricordi? I sistemi informatici in condivisione del tempo collegano più utenti a un singolo processore di computer tramite terminali stupidi. C’è una tastiera e uno schermo, ma i calcoli sono lasciati al computer centrale.
Qual è la differenza adesso? in scala. E velocità.
“Il software in Internet: il ‘Cloud’ Computing di Microsoft”.
La promessa è chiara. Ridurre attività quali l’archiviazione dei dati e la potenza di elaborazione. Lascia il compito al computer di qualcun altro.
Problemi di sicurezza
Questa è la parte difficile. Sebbene il cloud computing prometta di alleggerire il carico di lavoro, questo modello solleva interrogativi sulla disponibilità e sulla sicurezza dei dati.
Se i tuoi dati sono sul computer di qualcun altro, come puoi accedervi e tenerli al sicuro?
Questa è la tensione centrale. Sacrificare il controllo per il comfort. Puoi affidare le tue foto, i tuoi documenti e tutta la tua vita digitale al tuo fornitore di servizi. I rischi sono reali. Violazione dei dati. Interruzione del servizio. Blocco del venditore.
Non si tratta solo di salvare file. Le tue informazioni su di te sono archiviate qui. E chi ha la chiave?
I grandi giocatori sono entrati in gioco
L’industria non aspetta che i consumatori comprendano appieno il modello. sono saltati dentro.
IBM è stata veloce. Hanno lanciato la “tecnologia cloud” alla fine del 2007 e l’hanno promossa con entusiasmo. Utilizzando dati da lontano. È disponibile per le aziende che desiderano ridurre il costo dell’hardware fisico.
Anche Google si è unita alla competizione. Studia il cloud computing. Collabora con IBM. Qual è il loro obiettivo? pubblicità ed elaborazione dati. I due paradigmi vanno di pari passo. Se cerchi, fai pubblicità. Se stai calcolando, stai creando dati.
Microsoft guarda al futuro. “Il computer mondiale”. Nicholas Carr lo definì così nel 2008. L’idea è: “Non possiedi il software”. lo affitti tu. Lo lasci scorrere.
Anche la EMC è coinvolta. Un accordo con i fornitori di servizi cloud. Lo stoccaggio è fondamentale. Senza di essa, le nuvole sono solo vapore acqueo.
Perché è importante per te?
Potresti non pensarlo. Ma il tuo flusso di lavoro dipende da questo.
Le tue foto sono su iCloud. I tuoi documenti sono su Google Drive. La tua email è su un server che non tocchi mai. È “ExaFlood”. Bret Swanson e George Gilder lanciano l’allarme. La quantità di informazioni trasferite attraverso le reti è enorme.
Cambia il modo in cui lavoriamo.
Puoi iniziare a modificare i video sul tuo laptop. Finiscilo sul tuo tablet. Questo perché questi file non sono allegati alla scatola. Sono associati al tuo account. Questa è la proposta di valore.
Ma questo ha un prezzo. Perderai la tua indipendenza. Diventi dipendente dal tempo di attività del provider. Se la nuvola si abbassa, ti oscuri.
Il futuro è qui
Nick Carr afferma che il futuro dell’IT non è solo una brutta notizia. Ma la situazione è diversa. Virtualizzazione dei server. Middleware. Questi sono tubi. Non puoi vederlo. Ma puoi sentire la velocità.
Il cambiamento nella fornitura dell’IT è enorme. Non arriverà. È qui.
Stiamo abbandonando il possesso dell’hardware. Verso l’abbonamento ai servizi. I dispositivi diventano una merce. I dati diventano una risorsa.
È efficiente. È scalabile. È fragile.
Vediamo. Il modello è stato testato. Il successo è innegabile. Ma le domande rimangono. Chi possiede i tuoi dati? Cosa succede se il cloud decide di andarsene?